Domain security-business.de kaufen?
Wir ziehen mit dem Projekt
security-business.de um.
Sind Sie am Kauf der Domain
security-business.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-business.de kaufen?
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und den Schutz von Mitarbeiterdaten in Bezug auf Datenschutz und Compliance zu gewährleisten?
Unternehmen sollten zunächst eine Datenschutzrichtlinie erstellen und sicherstellen, dass alle Mitarbeiter diese verstehen und einhalten. Des Weiteren sollten sie regelmäßige Schulungen zum Datenschutz für alle Mitarbeiter durchführen, um das Bewusstsein für Datenschutzrisiken zu schärfen. Zudem ist es wichtig, den Zugriff auf Mitarbeiterdaten zu beschränken und nur autorisierten Personen zu gewähren. Schließlich sollten Unternehmen regelmäßige interne Audits durchführen, um sicherzustellen, dass alle Datenschutzrichtlinien und -maßnahmen eingehalten werden. **
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und den Schutz ihrer Unternehmensdaten in den Bereichen Informationstechnologie, Datenschutz und Compliance zu gewährleisten?
Unternehmen sollten zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren IT-Systemen und Datenschutzpraktiken zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren für den Umgang mit sensiblen Daten implementieren und sicherstellen, dass alle Mitarbeiter geschult sind und diese Richtlinien einhalten. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Sicherheitslücken aufzudecken und zu beheben. Schließlich sollten Unternehmen sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Risiken zu minimieren. **
Ähnliche Suchbegriffe für Fischalter
Top-Angebote
Produkte zum Begriff Fischalter:
-
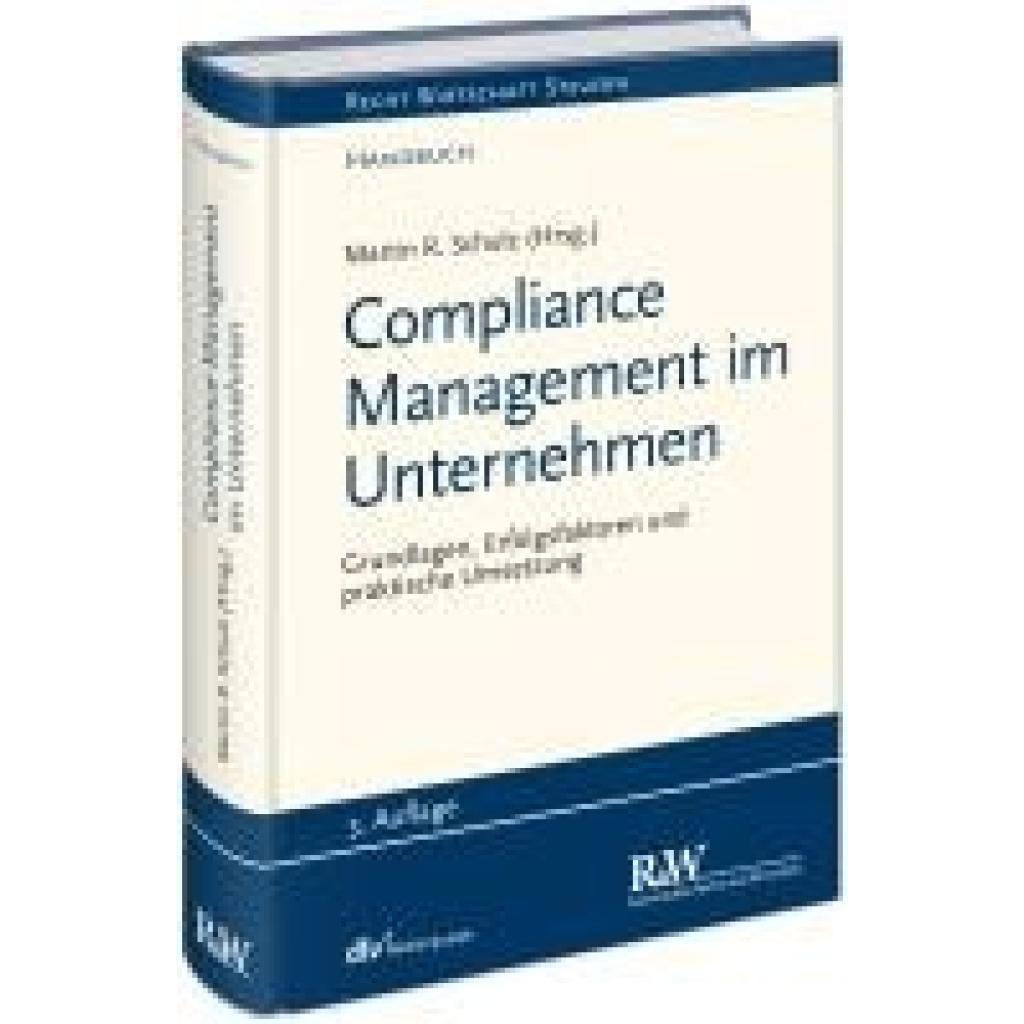
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenschutz-Compliance sicherzustellen und die Sicherheit personenbezogener Daten zu gewährleisten?
Unternehmen können Datenschutzrichtlinien implementieren, Schulungen für Mitarbeiter anbieten und regelmäßige Überprüfungen der Datenschutzmaßnahmen durchführen. Zudem sollten sie sicherstellen, dass nur autorisierte Personen Zugriff auf personenbezogene Daten haben und geeignete Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen implementieren. Es ist auch wichtig, Datenschutzverletzungen schnell zu identifizieren und zu melden, um angemessen darauf reagieren zu können. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung entwickeln und implementieren, die den gesetzlichen Anforderungen entsprechen. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen standhalten können. **
-
Wie beeinflusst das Regelwerk die Arbeitsweise von Unternehmen in Bezug auf Datenschutz, Sicherheit und Compliance?
Das Regelwerk legt klare Anforderungen und Standards für den Umgang mit Datenschutz, Sicherheit und Compliance fest. Unternehmen müssen ihre Arbeitsweise an diese Vorgaben anpassen, um die Einhaltung der Vorschriften sicherzustellen. Dies erfordert möglicherweise die Implementierung neuer Technologien, Prozesse und Schulungen für Mitarbeiter. Die Nichteinhaltung des Regelwerks kann zu rechtlichen Konsequenzen, finanziellen Verlusten und einem geschädigten Ruf führen. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um die Sicherheit und Integrität sensibler Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu gewährleisten?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie robuste Sicherheitsrichtlinien und -verfahren entwickeln, die den Zugriff auf sensible Daten einschränken und den Datenaustausch überwachen. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen auch in Technologien investieren, die den Schutz sensibler Daten unterstützen, wie z.B. Verschlüsselung, Zugriffskontrollen und Data Loss Prevention (DLP)-Lös **
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um die Sicherheit und Integrität sensibler Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu gewährleisten?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie robuste Sicherheitsrichtlinien und -verfahren implementieren, die den Zugriff auf sensible Daten einschränken und die Verschlüsselung von Informationen fördern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen auch regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den geltenden Vors **
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und Integrität ihrer Datenbankbackups zu gewährleisten, insbesondere in Bezug auf Datenschutz, Compliance und Notfallwiederherstellung?
Um die Sicherheit und Integrität ihrer Datenbankbackups zu gewährleisten, sollten Unternehmen regelmäßige Sicherungskopien erstellen und diese an einem sicheren, externen Speicherort aufbewahren. Zudem ist es wichtig, Zugriffsrechte auf die Backups zu beschränken und sicherzustellen, dass nur autorisierte Personen darauf zugreifen können. Unternehmen sollten außerdem sicherstellen, dass ihre Backup-Strategie den Datenschutzbestimmungen und Compliance-Anforderungen entspricht, um die Vertraulichkeit und Integrität der Daten zu gewährleisten. Schließlich sollten Unternehmen regelmäßig Notfallwiederherstellungsübungen durchführen, um sicherzustellen, dass ihre Backups im Ernstfall effektiv wiederhergestellt werden können. **
Top-Angebote
Produkte zum Begriff Fischalter:
-
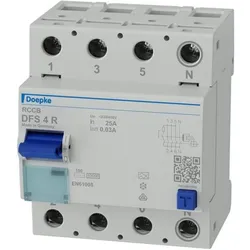
Doepke, Schutzschalter, FISchalter DFS 4 02540,03A RDer Doepke FISchalter DFS 4 02540,03A R ist ein hochentwickelter Fehlstromschutzschalter, der für den Einsatz in elektrischen Installationen konzipiert ist. Dieser Schalter bietet einen zuverlässigen Schutz gegen elektrische Fehlerströme und trägt zur Sicherheit von Personen und Anlagen bei. Mit seiner netzspannungsunabhängigen Bauweise ist er sensitiv für sowohl Wechsel- als auch pulsierende Gleichfehlerströme. Der Schalter ist berührungssicher und verfügt über ein Sichtfenster für Beschriftungsetiketten, was die Identifikation und Dokumentation erleichtert. Die Schaltstellungsanzeige zeigt im Fehlerfall die Mittelstellung an, was eine schnelle Diagnose ermöglicht. Der DFS 4 ist robust konstruiert, kältefest bis -25°C und bietet ein Kurzschluss-Schaltvermögen von 10 kA. Die beidseitige Doppelklemme ermöglicht eine einfache und flexible Installation mit Kabeln bis zu 50 mm2. - Sensitiv für Wechsel- und pulsierende Gleichfehlerströme - Kältefest bis -25°C - Schaltstellungsanzeige mit Mittelstellung im Fehlerfall - Stromstossfestigkeit >1 kA - Beidseitige Doppelklemme bis 50 mm2.39,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
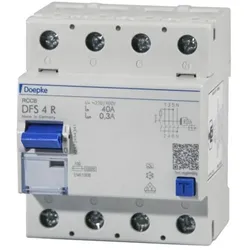
Doepke, Schutzschalter, FISchalter DFS 4 04040,30A RDer Doepke FISchalter DFS 4 04040, 30A R ist ein hochentwickelter Fehlerstromschutzschalter (RCCB), der für den Einsatz in ein- und dreiphasigen Netzen konzipiert ist. Er bietet einen zuverlässigen Schutz für Personen, Tiere und elektrische Anlagen, indem er die Stromversorgung bei gefährlich hohen Fehlerströmen automatisch unterbricht. Mit einer kompakten Bauweise, die nur vier Teilungseinheiten in Anspruch nimmt, ist dieser Schalter sowohl für private als auch für gewerbliche Anwendungen geeignet. Die Geräte sind in verschiedenen Ausführungen erhältlich und unterstützen Bemessungsströme bis zu 125 A. Die integrierten Doppelstockklemmen ermöglichen den Anschluss von grossen Leiterquerschnitten, während die Auslöse-Charakteristik vom Typ A eine hohe Sensitivität für Wechsel- und pulsierende Gleichfehlerströme gewährleistet. Die benutzerfreundliche Multifunktionsschaltknebel-Anzeige erleichtert die Bedienung und Fehlersuche, während die kostenlose Etikettensoftware die Beschriftung der Schalter vereinfacht. - Netz- und hilfsspannungsunabhängige Auslösung - Sensitiv für Wechsel- und pulsierende Gleichfehlerströme (Typ A) - Hohe Kurzschlussfestigkeit - Beidseitige Doppelstockklemmen für grossen Leiterquerschnitt - Multifunktionsschaltknebel mit drei Positionen: ein, aus, ausgelöst.51,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und den Schutz von Mitarbeiterdaten in Bezug auf Datenschutz und Compliance zu gewährleisten?
Unternehmen sollten zunächst eine Datenschutzrichtlinie erstellen und sicherstellen, dass alle Mitarbeiter diese verstehen und einhalten. Des Weiteren sollten sie regelmäßige Schulungen zum Datenschutz für alle Mitarbeiter durchführen, um das Bewusstsein für Datenschutzrisiken zu schärfen. Zudem ist es wichtig, den Zugriff auf Mitarbeiterdaten zu beschränken und nur autorisierten Personen zu gewähren. Schließlich sollten Unternehmen regelmäßige interne Audits durchführen, um sicherzustellen, dass alle Datenschutzrichtlinien und -maßnahmen eingehalten werden. **
-
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und den Schutz ihrer Unternehmensdaten in den Bereichen Informationstechnologie, Datenschutz und Compliance zu gewährleisten?
Unternehmen sollten zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren IT-Systemen und Datenschutzpraktiken zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren für den Umgang mit sensiblen Daten implementieren und sicherstellen, dass alle Mitarbeiter geschult sind und diese Richtlinien einhalten. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsaudits und Penetrationstests durchzuführen, um potenzielle Sicherheitslücken aufzudecken und zu beheben. Schließlich sollten Unternehmen sicherstellen, dass sie alle relevanten Datenschutz- und Compliance-Vorschriften einhalten, um rechtliche Risiken zu minimieren. **
-
Welche Maßnahmen können Unternehmen ergreifen, um die Datenschutz-Compliance sicherzustellen und die Sicherheit personenbezogener Daten zu gewährleisten?
Unternehmen können Datenschutzrichtlinien implementieren, Schulungen für Mitarbeiter anbieten und regelmäßige Überprüfungen der Datenschutzmaßnahmen durchführen. Zudem sollten sie sicherstellen, dass nur autorisierte Personen Zugriff auf personenbezogene Daten haben und geeignete Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen implementieren. Es ist auch wichtig, Datenschutzverletzungen schnell zu identifizieren und zu melden, um angemessen darauf reagieren zu können. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung entwickeln und implementieren, die den gesetzlichen Anforderungen entsprechen. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen standhalten können. **
Ähnliche Suchbegriffe für Fischalter
-
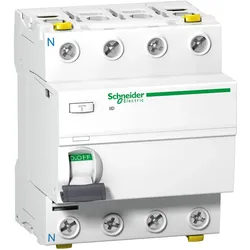
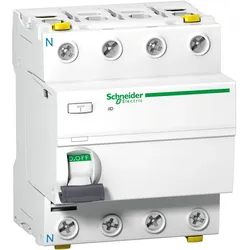
Schneider Electric, Schutzschalter, FISchalter 4P 63A 500mA TypFehlerstromschutzschalter Acti 9 iID, 1,5kA (IEC/EN 61008-1). 4-polig, Nennstrom 63A, Erdschlussempfindlichkeit 500mA, Erdschluss-Schutzklasse Typ A, Betriebsspannung (Ue) 400V AC, Isolationsspannung (Ui) 500V AC. Gewährleistet den Zusatzschutz bei direktem Berühren (30mA). Fehlerschutz bei indirektem Berühren, z.B. bei Isolationsfehlern (100mA, 300mA). Fehlerschutz in Baustromverteilern (500mA). Schalten und Trennen von Stromkreisen. Sprungschaltung für verschleissarmes Schalten der Kontakte. Mit mechanischer frontseitiger Fehlermeldeanzeige (VisiTrip) zur Anzeige von Auslösungen durch Überlast oder Kurzschluss. Sichere Kontaktanzeige (VisiSafe) des Fehlerstromschutzschalters, bei grüner Anzeige Sicherheit der Spannungsfreiheit auf der Abgangsseite. Prüftaste für die regelmässige Prüfung der Funktion. Doppel-Anschlussklemmen für beidseitigen Anschluss von Kabeln oder Phasenschienen. Einfache Entnahme des Einzelgerätes bei installierter Phasenschiene, dank des frontseitig erreichbaren Befestigungselementes. Zusätzlich anreihbare Hilfsmodule (optional) - Unterspannungsauslöser (iMN), Überspannungsauslöser (iMSU), Arbeitsstromauslöser (iMX), Hilfsschalter zur Statusmeldung (iOF), Fehlermeldeschalter (iSD). Werkzeuglose Montage linksseitig am Gerät. Farbton RAL 9003. Der Fehlerstromschutzschalter iID erfüllt folgende Normen: IEC/EN 61008-1 und IEC/EN 60947-2. Des Weiteren ist diese Baureihe VDE zertifiziert.127,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schneider Electric, Schutzschalter, FISchalter 4P 63A 30mA TypFehlerstromschutzschalter Acti 9 iID, 1,5 kA (IEC/EN 61008-1). 4-polig, Nennstrom 63 A, Erdschlussempfindlichkeit 30 mA, Erdschluss-Schutzklasse Typ A, Betriebsspannung (Ue) 400 V AC, Isolationsspannung (Ui) 500 V AC. Gewährleistet den Zusatzschutz bei direktem Berühren (≤ 30 mA). Fehlerschutz bei indirektem Berühren, z. B. bei Isolationsfehlern (≥ 100 mA, ≤ 300 mA). Fehlerschutz in Baustromverteilern (500 mA). Schalten und Trennen von Stromkreisen. Sprungschaltung für verschleissarmes Schalten der Kontakte. Mit mechanischer frontseitiger Fehlermeldeanzeige (VisiTrip) zur Anzeige von Auslösungen durch Überlast oder Kurzschluss. Sichere Kontaktanzeige (VisiSafe) des Fehlerstromschutzschalters, bei grüner Anzeige Sicherheit der Spannungsfreiheit für die regelmässige Prüfung der Funktion. Doppel-Anschlussklemmen für beidseitigen Anschluss von Kabeln oder Phasenschienen. Einfache Entnahme des Einzelgerätes bei installierter Phasenschiene, dank des frontseitig erreichbaren Befestigungselementes. Zusätzlich anreihbare Hilfsmodule (optional) - Unterspannungsauslöser (iMN), Überspannungsauslöser (iMSU), Arbeitsstromauslöser (iMX), Hilfsschalter zur Statusmeldung (iOF), Fehlermeldeschalter (iSD). Werkzeuglose Montage linksseitig am Gerät. Farbton RAL 9003. Der Fehlerstromschutzschalter iID erfüllt folgende Normen - IEC/EN 61008-1 und IEC/EN 60947-2. Des Weiteren ist diese Baureihe VDE zertifiziert.79,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst das Regelwerk die Arbeitsweise von Unternehmen in Bezug auf Datenschutz, Sicherheit und Compliance?
Das Regelwerk legt klare Anforderungen und Standards für den Umgang mit Datenschutz, Sicherheit und Compliance fest. Unternehmen müssen ihre Arbeitsweise an diese Vorgaben anpassen, um die Einhaltung der Vorschriften sicherzustellen. Dies erfordert möglicherweise die Implementierung neuer Technologien, Prozesse und Schulungen für Mitarbeiter. Die Nichteinhaltung des Regelwerks kann zu rechtlichen Konsequenzen, finanziellen Verlusten und einem geschädigten Ruf führen. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um die Sicherheit und Integrität sensibler Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu gewährleisten?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie robuste Sicherheitsrichtlinien und -verfahren entwickeln, die den Zugriff auf sensible Daten einschränken und den Datenaustausch überwachen. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen auch in Technologien investieren, die den Schutz sensibler Daten unterstützen, wie z.B. Verschlüsselung, Zugriffskontrollen und Data Loss Prevention (DLP)-Lös **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um die Sicherheit und Integrität sensibler Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu gewährleisten?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie robuste Sicherheitsrichtlinien und -verfahren implementieren, die den Zugriff auf sensible Daten einschränken und die Verschlüsselung von Informationen fördern. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Sensibilisierungskampagnen für Mitarbeiter durchzuführen, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen auch regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den geltenden Vors **
-
Welche Maßnahmen sollten Unternehmen ergreifen, um die Sicherheit und Integrität ihrer Datenbankbackups zu gewährleisten, insbesondere in Bezug auf Datenschutz, Compliance und Notfallwiederherstellung?
Um die Sicherheit und Integrität ihrer Datenbankbackups zu gewährleisten, sollten Unternehmen regelmäßige Sicherungskopien erstellen und diese an einem sicheren, externen Speicherort aufbewahren. Zudem ist es wichtig, Zugriffsrechte auf die Backups zu beschränken und sicherzustellen, dass nur autorisierte Personen darauf zugreifen können. Unternehmen sollten außerdem sicherstellen, dass ihre Backup-Strategie den Datenschutzbestimmungen und Compliance-Anforderungen entspricht, um die Vertraulichkeit und Integrität der Daten zu gewährleisten. Schließlich sollten Unternehmen regelmäßig Notfallwiederherstellungsübungen durchführen, um sicherzustellen, dass ihre Backups im Ernstfall effektiv wiederhergestellt werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.